Svindlernes nye metoder: Slik oppdager du de utspekulerte SMS-ene
Du sitter på bussen, telefonen vibrerer, og der er den: en SMS fra «Posten» om at pakken din står fast fordi tolldeklarasjonen mangler. Den ligger rett under den ekte meldingen fra i forrige uke, i samme tråd, med samme avsendernavn. Du trykker nesten instinktivt. Og det er akkurat der svindlerne vil ha deg.
Svaret på hvorfor disse meldingene lurer så mange nå, handler ikke om at du er naiv. Det handler om at teknologien bak svindelen har blitt skummelt god. Avsendernavn kan forfalskes slik at meldingen havner i samme SMS-tråd som ekte varsler fra banken eller Posten, og landingssidene svindlerne bruker er ofte pikselperfekte kopier av det ekte.
Det er ikke lenger et spørsmål om du er «smart nok» til å avsløre svindel. Det handler om å vite nøyaktig hvilke detaljer som avslører bløffen, før du trykker på noe som helst.
Hvorfor virker falske SMS-er så troverdige nå?
Noe har endret seg de siste par årene. Svindel-SMS-ene fra 2015 var lette å le av, fulle av skrivefeil og absurde påstander om arv fra en ukjent onkel. De nye versjonene er noe helt annet. De er bygget av folk som tydeligvis har studert hvordan ekte norske virksomheter kommuniserer, og de utnytter tre tekniske svakheter som de fleste av oss aldri har hørt om.
Avsendernavn kan forfalskes
Det som gjør moderne smishing så farlig, er en teknikk kalt alfanumerisk avsenderforfalskning. Kort fortalt: svindleren kan sette inn «Posten,» «DNB» eller «Skatteetaten» som avsendernavn i stedet for et vanlig telefonnummer, og telefonen din har ingen god måte å sjekke om dette faktisk stemmer. Det er ikke telefonens feil heller. Selve SMS-protokollen ble laget på nittitallet, lenge før noen tenkte på svindel i denne skalaen, og den mangler rett og slett verifisering av avsender.
Meldingen legger seg i gamle SMS-tråder
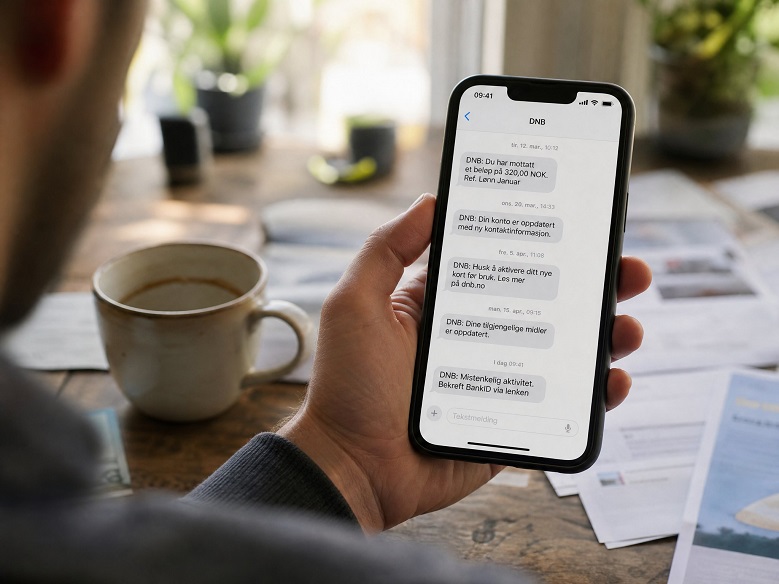
Konsekvensen av dette er kanskje det mest lumske aspektet ved hele opplegget. Fordi avsendernavnet er identisk med det ekte, havner den falske meldingen i samme tråd som tidligere, legitime varsler du har mottatt fra samme banken eller Posten. Du scroller opp, ser fem ekte meldinger fra i fjor, og hjernen din konkluderer automatisk: dette er en seriøs aktør, ikke en svindler. Det er akkurat denne følelsen av kontinuitet svindlerne utnytter.
Nettsidene ser identiske ut
Lenken i meldingen fører deg videre til en side som, ved første øyekast, er visuelt umulig å skille fra det ekte. Logo, fargepalett, til og med footeren med organisasjonsnummer kan være kopiert rett fra originalen. Ifølge Posten selv er dette nettopp grunnen til at de fraråder å bruke lenker i tekstmeldinger for å spore pakker i det hele tatt. Forskjellen ligger nesten alltid i URL-en, ikke i designet, og det er akkurat der de fleste ofre glemmer å se.
Hvilke svindelmetoder er mest utbredt akkurat nå?
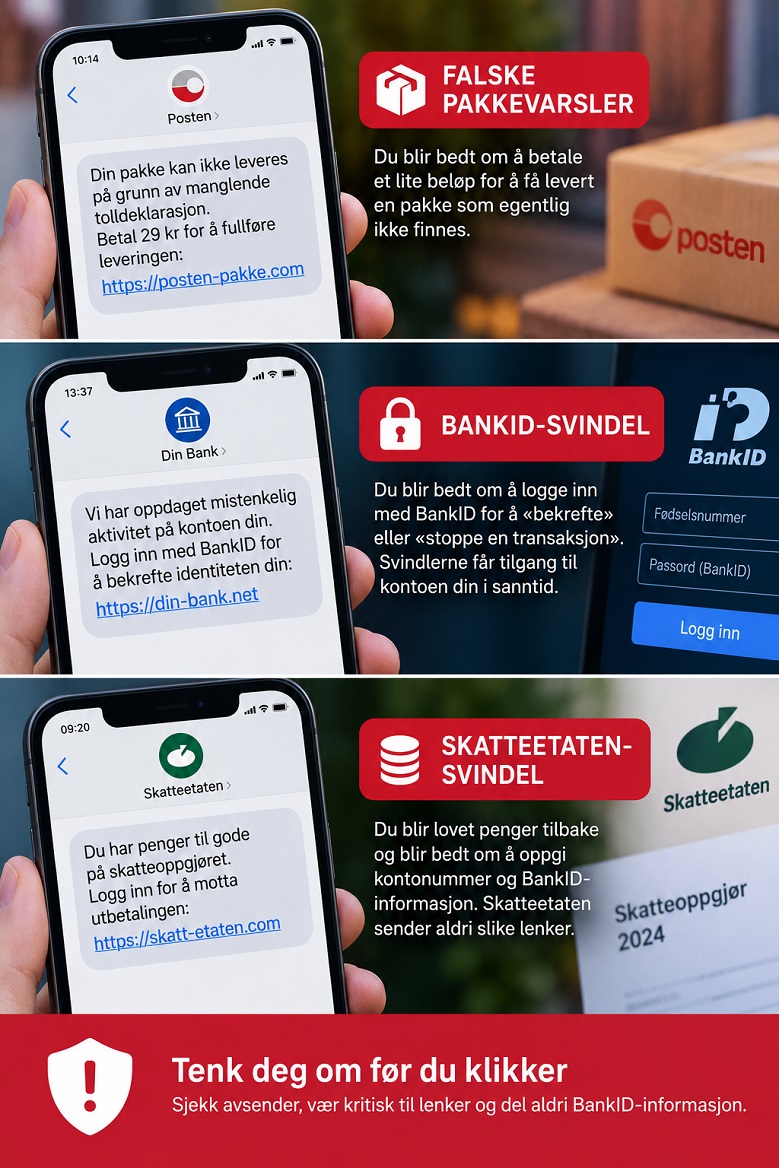
Svindelforsøkene endrer seg med sesongene, litt som moter. Rett før jul dukker det opp en bølge av falske pakkevarsler. Rundt påske, når skatteoppgjøret sendes ut, kommer Skatteetaten-svindelen. Her er de tre variantene som dominerer akkurat nå i det norske svindellandskapet.
Falske pakkevarsler fra Posten
Dette er den klassiske og fortsatt mest brukte metoden. Meldingen hevder at en pakke ikke kan leveres på grunn av manglende tolldeklarasjon, en liten restanse på noen kroner, eller feil adresse, og ber deg betale et lite beløp via lenken. Beløpet er bevisst lavt, gjerne 15-40 kroner, fordi svindlerne vet at et lite beløp senker guarden din. Poenget er sjelden pengene i seg selv. Poenget er kortinformasjonen du fyller inn.
BankID-svindel og falske innloggingssider
Dette er den mest alvorlige varianten, og også den som treffer bankkontoen din direkte. Meldingen ser ut som en varsling fra banken din om mistenkelig aktivitet, og ber deg logge inn med BankID for å «bekrefte identiteten din» eller «stoppe en transaksjon.» Nettsiden som åpner seg er en kopi av innloggingssiden til banken, og alt du taster inn, kodeord og engangskoder, sendes rett til svindleren i sanntid. De logger seg inn på din ekte konto mens du fortsatt tror du bekrefter noe trygt.
Skatteetaten-svindel om skatteoppgjør
Denne varianten dukker typisk opp i forbindelse med skatteoppgjøret, og lover deg penger til gode dersom du bare oppgir kontonummer og BankID-informasjon på en lenke. Skatteetaten selv sender aldri ut denne typen meldinger med direktelenker til innlogging, og det alene burde være nok til å stoppe deg. Problemet er at mange rett og slett ikke vet dette, fordi det virker logisk at etaten skulle varsle deg om penger.
Hva er forskjellen på phishing, smishing og vishing?
Begrepene brukes ofte om hverandre, men de beskriver egentlig tre ulike kanaler for samme grunnleggende bedrag: å lure deg til å gi fra deg informasjon eller penger. Forskjellen ligger i hvordan svindleren kontakter deg, og det er verdt å kjenne forskjellen fordi forsvarsstrategien varierer litt fra kanal til kanal.
| Metode | Kanal | Typisk kjennetegn |
|---|---|---|
| Phishing | E-post | Falsk avsenderadresse, ofte med vedlegg eller lenke, dårligere personalisering |
| Smishing | SMS eller telefon (tekstmelding) | Kort og presserende tekst, forfalsket avsendernavn, kort lenke |
| Vishing | Telefonsamtale | Levende person eller robotstemme som skaper panikk i sanntid, ofte utgir seg for å ringe fra banken |
Phishing via e-post
Den eldste formen, og fortsatt utbredt. Svindleren sender en e-post som ser ut som den kommer fra en bank, et fraktselskap eller en offentlig etat, med et vedlegg eller en lenke som enten installerer skadevare eller fører til en falsk innloggingsside. Filtrene i moderne e-postklienter har blitt bedre, men svindlerne kompenserer ved å gjøre innholdet mer spesifikt og personlig rettet.
Smishing via SMS
Dette er temaet for denne artikkelen, og det som vokser raskest akkurat nå, delvis fordi folk stoler mer på SMS enn e-post. Vi er vant til at spam-e-post finnes; vi er ikke like vant til å mistenke tekstmeldinger. Kombinert med sender-ID-spoofing blir dette en særlig effektiv kanal for svindlerne.
Vishing via telefonsamtale
Her ringer noen deg direkte, ofte med en stemme som virker rolig og profesjonell, og hevder å ringe fra sikkerhetsavdelingen i banken din. Sikkerhetseksperten Øivind Kristiansen har flere ganger pekt på at denne metoden ofte kombineres med smishing. Du får først en SMS som skaper uro, og rett etter ringer «banken» for å «hjelpe deg» med situasjonen. Kombinasjonen av kanaler gjør presset ekstra sterkt.
Hvilke faresignaler bør du se etter i en SMS?
Uansett hvor god forfalskningen er, finnes det som regel noen sprekker i fasaden. Du bør trene deg selv på å se etter disse tegnene automatisk, nesten som en refleks, før du engang vurderer å trykke på noe.
- Press om umiddelbar handling. Ord som «innen 24 timer,» «kontoen din blir sperret,» eller «siste varsel» er designet for å kortslutte den rasjonelle vurderingen din. Ekte banken eller offentlige etater gir deg som regel god tid og flere kanaler for oppfølging.
- Ukjente eller forkortede lenker. Lenker som bit.ly, tinyurl, eller domener som ligner på det ekte men har en liten vri (posten-pakke.no i stedet for posten.no) er et rødt flagg som nesten alltid holder stikk.
- Forespørsel om personlig eller finansiell informasjon. Ingen seriøs aktør, verken banken din, Posten eller Skatteetaten, ber deg oppgi BankID-kode, kortnummer eller CVC-kode via SMS-lenke. Aldri.
Legg også merke til språket i selve meldingen. Unaturlige formuleringer, litt for formelt norsk, eller en setningsoppbygning som minner om Google Translate, er ofte et tegn på at meldingen ikke er skrevet av noen med norsk som morsmål.
Hvordan sjekker du om en lenke eller avsender er ekte?
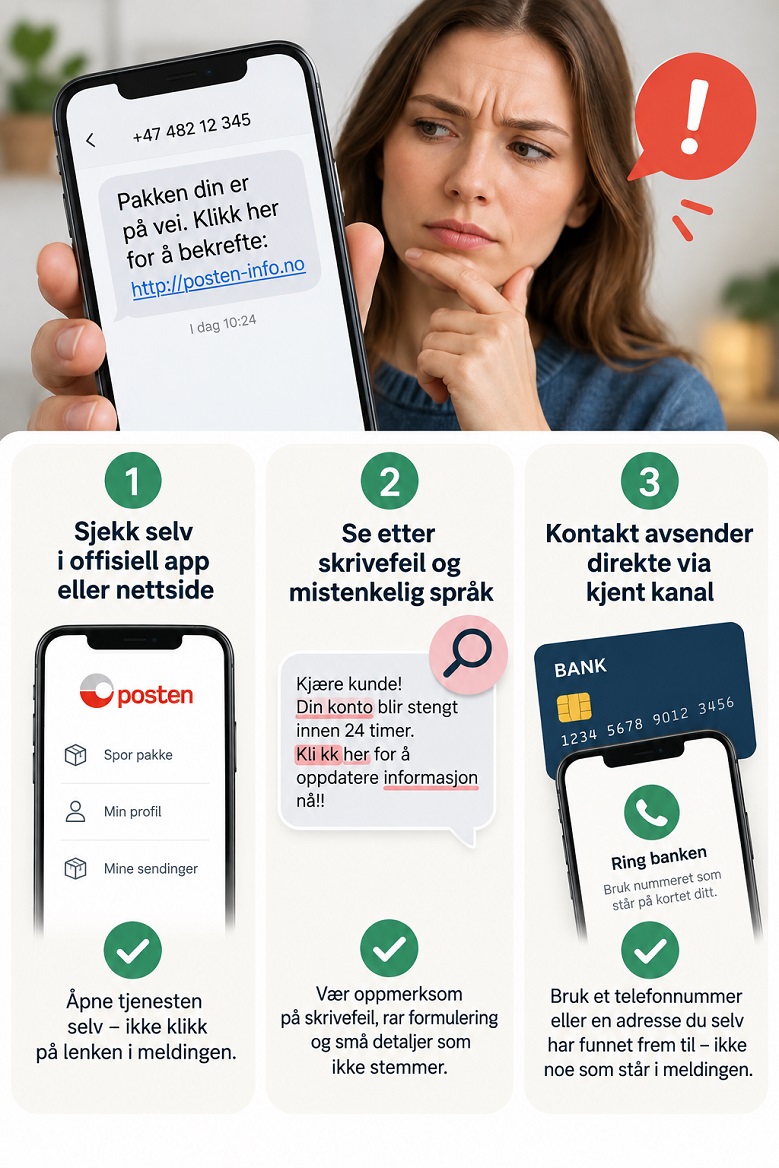
Her er den gode nyheten: du trenger ikke være IT-ekspert for å avsløre de fleste av disse forsøkene. Det krever bare at du bygger inn en liten vane hver gang en uventet melding dukker opp.
Sammenlign med offisiell app eller nettside
Ikke klikk på lenken i meldingen i det hele tatt. Åpne i stedet Posten-appen, nettbanken eller Altinn direkte, og sjekk om samme informasjon dukker opp der. Gjør den samme handlingen gjennom en kanal du selv har valgt, ikke gjennom en lenke noen andre sendte deg. Nkom anbefaler nettopp denne fremgangsmåten som den enkleste og sikreste måten å verifisere ekthet på.
Se etter skrivefeil og unaturlig språk
Selv om svindlerne har blitt flinkere, snubler mange fortsatt på små detaljer: feil bøying av verb, manglende mellomrom, eller en logo som er litt for lav oppløsning. Det er sjelden én stor feil som avslører alt. Det er summen av flere små ting som ikke helt stemmer.
Kontakt avsender direkte via kjent kanal
Ring banken din på nummeret som står trykt på baksiden av bankkortet, ikke på nummeret som eventuelt står i meldingen. Samme prinsipp gjelder for Posten eller Skatteetaten. Bruk et nummer eller en adresse du selv har funnet frem til på forhånd, ikke noe svindleren har servert deg.
Hva bør du gjøre hvis du har trykket på en falsk lenke?
Pusten setter seg litt fast her, jeg vet det. Men rekkefølgen på det du gjør de neste minuttene betyr faktisk mye. Har du bare trykket på lenken uten å oppgi noe, er situasjonen mindre alvorlig, men du bør likevel unngå å laste ned filer eller apper som eventuelt dukker opp. Har du derimot tastet inn BankID-kode, kortnummer eller passord, ring banken din umiddelbart, samme kveld om nødvendig, og be dem sperre kortet eller kontoen.
De fleste norske banker har døgnåpen svindeltelefon nettopp for denne typen hendelser. Bytt deretter passord på alle tjenester der du har brukt samme kombinasjon, og vurder om du bør varsle politiet gjennom Kripos sine kanaler for nettsvindel dersom beløpet er betydelig.
Hvordan beskytter du deg og virksomheten mot svindel?
For privatpersoner handler mye av forsvaret om vaner: aldri trykk på lenken i en uventet SMS, verifiser alltid gjennom en kanal du selv velger, og vær ekstra skeptisk i perioder med høyt press som jul eller skatteoppgjør. For virksomheter er bildet litt mer sammensatt, fordi ansatte ofte er travle og handler raskt uten å tenke over konsekvensene.
Her bør bedrifter investere i grunnleggende sikkerhetsopplæring som spesifikt dekker smishing, ikke bare tradisjonell phishing via e-post, siden ansatte som er vant til å sjekke avsenderadresser i Outlook, sjelden har samme refleks på mobilen. Sett også opp klare interne rutiner for hvem ansatte skal kontakte dersom de er usikre på en melding, før panikken rekker å sette inn.
Hvor melder du fra om svindelforsøk?
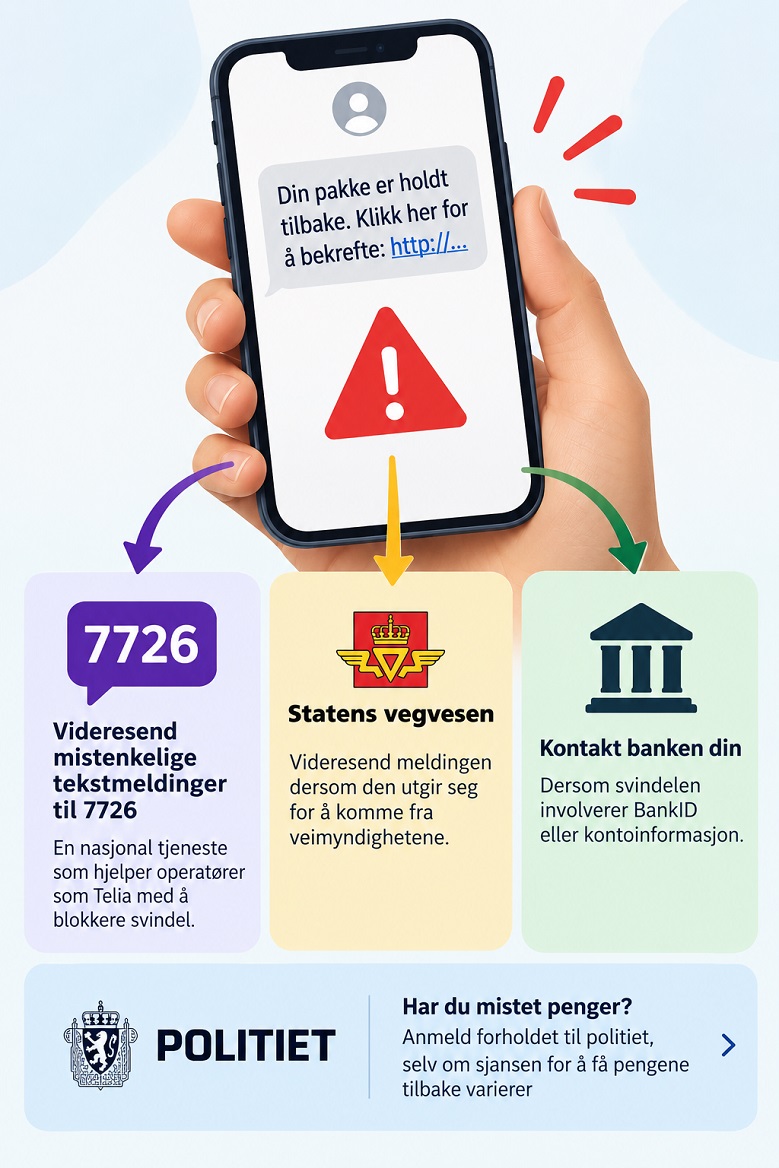
Meld svindelforsøket videre til nummer 7726, en nasjonal tjeneste som samler inn mistenkelige tekstmeldinger og bidrar til at operatører som Telia og andre kan blokkere avsendere raskere.
Videresend også meldingen til Statens vegvesen sin nettsvindel-side dersom den utgir seg for å komme fra veimyndighetene, og informer banken din direkte dersom svindelen involverer BankID eller kontoinformasjon. Har du mistet penger, bør du også anmelde forholdet til politiet, selv om sjansen for å få pengene tilbake varierer.
Følgespørsmål om SMS-svindel
Kan svindlere ta over telefonnummeret ditt?
Ja, dette kalles SIM-swapping, og det skjer ved at svindleren lurer teleoperatøren din til å overføre nummeret ditt til et nytt SIM-kort de kontrollerer. Det er en mer avansert metode enn vanlig smishing, men den brukes nettopp for å omgå SMS-basert topartsverifisering. Kontakt teleoperatøren din umiddelbart dersom telefonen din plutselig mister nettverksdekning uten forklaring.
Er det trygt å svare «STOPP» på en svindel-SMS?
Nei, og dette overrasker mange. Ved lovlige markedsføringsmeldinger fungerer STOPP fint, men ved svindelforsøk bekrefter du bare overfor svindleren at nummeret ditt er aktivt og at noen faktisk leser meldingene. Det eneste du bør gjøre er å slette meldingen og melde den til 7726.
Kan bedrifter bli holdt ansvarlig for phishing-angrep mot kunder?
Det avhenger av situasjonen. Dersom en bedrift har sviktet på grunnleggende sikkerhetstiltak, som svak autentisering eller manglende varsling til kunder om kjente svindelbølger, kan det oppstå et ansvarsspørsmål. De fleste norske banker og selskaper som Posten jobber derfor aktivt med å informere kunder fortløpende om aktive svindelforsøk, nettopp for å redusere denne risikoen og beskytte omdømmet sitt.
Konklusjon
Svindlerne bak disse meldingene har blitt teknisk dyktige, men de er fortsatt avhengige av én ting: at du handler raskere enn du tenker. Bygger du inn en liten pause, en vane med å alltid verifisere gjennom en kanal du selv har valgt, mister svindelforsøket det aller viktigste våpenet sitt, nemlig hastverket ditt. Det koster deg ti sekunder å sjekke. Det kan koste svindleren hele opplegget.